企业采购SaaS服务合同违约条款避坑指南
企业采购SaaS服务合同违约条款避坑指南的核心,不是把违约金写得越高越好,而是让服务指标、数据责任、补救方式和退出路径都能被证明、执行和追责。采购方签约前,应重点审查SLA、数据归属、服务中断、信息安全、赔偿上限及合同终止后的数据迁移安排。
什么是SaaS合同中的违约条款
SaaS合同违约条款,是指服务商未按约提供软件服务、保障数据安全或履行退出义务时,采购方可以主张的补救措施和损害赔偿责任。它通常与主合同、服务水平协议、数据处理协议、保密协议及订单条款共同生效。
许多企业只关注账号数、功能和价格,却忽略“服务没达到承诺时怎么办”。真正有效的条款必须回答四个问题:
- 什么行为构成违约?
- 采购方如何认定和举证?
- 服务商应在多久内补救?
- 补救无效时,采购方能否退款、减免费用、终止合同或索赔?
《信息安全技术 云计算服务安全指南》也强调,SLA中的术语和指标应明确,避免因理解差异引发纠纷;合同还应约定数据所有权、保密责任和服务退出条件。(cnetsec.com)
SLA条款最容易出现哪些漏洞
SLA不是“可用性99.9%”一句话,而是一组可测量的服务承诺。采购方应同时写清统计周期、计算公式、免责时间、证据来源和违约补偿。
| 审查项目 | 不建议只写 | 建议写清 |
|---|---|---|
| 服务可用性 | 系统稳定运行 | 统计周期、可用性公式、计划维护是否扣除 |
| 故障响应 | 及时处理 | P1、P2、P3事件的响应和恢复时限 |
| 客服支持 | 提供技术支持 | 服务时间、升级路径、联系人和工单规则 |
| 数据恢复 | 定期备份 | RPO、RTO、备份频率和恢复测试责任 |
| 违约补偿 | 双方协商解决 | 服务费抵扣、退款、重复违约终止权 |
SLA违约通常不是自动赔钱。合同应规定采购方如何提交工单、保存监控记录,以及服务商是否必须主动出具月度服务报告。AWS对SLA的定义也包括可用性、问题升级、取消条款和未达标后的财务处罚。(aws.amazon.com)
不要只接受“服务费抵扣”
服务费抵扣适合轻微、偶发的可用性不足,但不一定覆盖业务损失。例如,系统连续中断导致销售线索丢失、订单延误或内部系统无法运行时,仅抵扣当月少量费用可能明显失衡。
更稳妥的设计是分层处理:
- 一般可用性未达标:按当月服务费比例抵扣;
- 同类故障重复发生:触发专项整改和管理层升级;
- 超过约定恢复时限:允许部分退款或提前终止;
- 数据丢失、泄露或重大安全事件:适用独立赔偿责任,不与普通SLA抵扣混为一谈。
数据归属和数据安全责任怎么写
数据归属条款应明确:采购方上传、录入、导入或在使用服务过程中产生的业务数据,原则上由采购方或其合法权利人享有权利,服务商仅在履行合同所必需的范围内处理。
建议至少覆盖以下内容:
- 客户数据定义:包括原始数据、附件、日志、配置、报表和业务记录。
- 使用目的限制:不得擅自出售、共享或用于与合同无关的训练、画像和营销。
- 分包商管理:使用云厂商、短信商或其他处理方时,应披露范围并承担管理责任。
- 安全事件通知:明确通知时限、事件范围、处置配合和证据保存义务。
- 数据导出与删除:合同终止后提供可读、可用的导出文件,并按约删除在线数据及副本。
《面向云客户的SaaS治理最佳实践》将数据可移植性、数据删除证明、事件通知和终止流程列为重点控制事项。(s3.amazonaws.com)
需要特别注意“匿名数据”和“衍生数据”表述。若合同允许服务商自由使用“匿名化数据”,采购方应进一步约定匿名化标准、去标识化责任,以及能否从组合数据中重新识别企业或个人。
违约责任和赔偿上限如何谈
赔偿上限是SaaS合同中最容易被忽略、却最影响实际追偿结果的条款。很多标准协议会约定:服务商承担的全部责任不超过采购方已支付的服务费。腾讯TAPD的公开SLA即采用了相应服务费范围内的赔偿上限设计,同时列出计划维护、客户误操作和第三方原因等免责情形。(cloud.tencent.com)
采购方不应只问“有没有赔偿”,还要问三个问题:
- 上限按月费、年度费还是合同总金额计算?
- 数据泄露、保密违约、知识产权侵权是否适用同一上限?
- 服务商的分包商行为是否纳入责任范围?
较实用的谈判结构是:
- 普通服务违约:以年度服务费或约定倍数为上限;
- 数据安全、保密、知识产权侵权:设置更高的独立责任上限;
- 故意或重大过失、违法处理数据:不适用普通责任上限;
- 采购方因第三方索赔产生的合理费用:明确是否属于赔偿范围。
这比简单写“违约方承担全部损失”更具可执行性,也比“一律不超过已付款”更能覆盖核心风险。
合同终止和数据退出不能留到最后
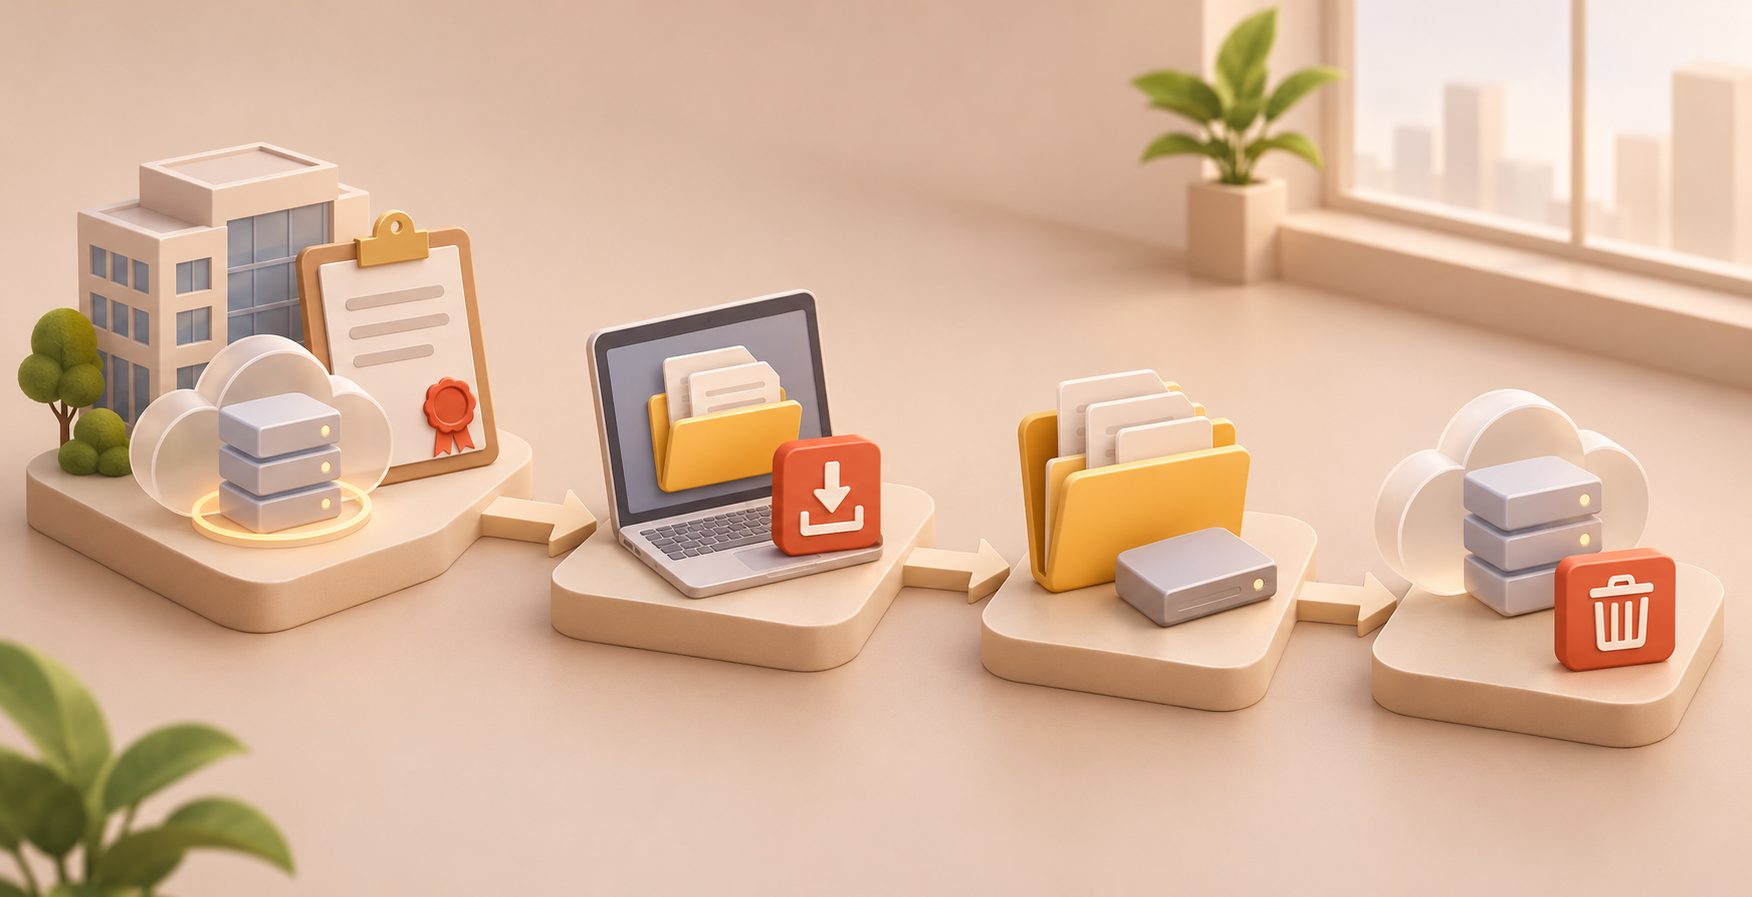
SaaS退出条款决定企业能否真正换供应商。合同应明确提前终止条件、通知期限、数据导出窗口、迁移协助和删除证明,而不是只写“合同终止后停止服务”。
建议加入一套“退出四件套”:
- 导出格式:CSV、Excel、JSON或双方确认的其他通用格式;
- 导出范围:业务数据、附件、操作记录、配置及权限信息;
- 协助期限:至少约定若干工作日的迁移支持;
- 删除证明:明确在线环境、备份副本和分包商环境的删除方式。
采购SaaS前,还可以配合企业采购软件POC测试协议模板先验证数据导出、权限管理和故障处理,而不是等正式合同生效后才发现无法迁移。
签约前可直接使用的核对清单
签署前,让业务、IT、信息安全、法务和财务分别确认以下事项:
- 关键功能和交付边界是否写进订单或附件;
- SLA指标是否有公式、周期和证据来源;
- P1故障是否规定响应、恢复和升级时限;
- 数据所有权、使用范围和训练用途是否明确;
- 分包商、云基础设施和跨境处理是否披露;
- 数据泄露、保密和知识产权责任是否单独约定;
- 赔偿上限是否覆盖重大风险;
- 自动续费、调价和单方修改是否需要提前通知;
- 终止后能否完整导出数据并取得删除证明;
- 服务商是否必须提供月度报告和故障复盘。
如需进一步建立采购流程,可参考采购SaaS软件供应商背景调查清单和企业采购选型比对打分表模板,把合同风险纳入供应商准入与评分,而不是只在签约环节临时处理。
常见问题
SaaS合同一定要单独签SLA吗?
不一定,但SLA必须成为合同的有效组成部分。无论是独立协议还是合同附件,都应写明优先级、指标、补偿、免责和终止后果。
服务商说“行业通用条款不能修改”怎么办?
可以要求通过订单、补充协议或数据处理附件增加采购方的特殊要求。至少应争取修改数据归属、重大安全事件、退出迁移和责任上限四类条款。
数据泄露时只能按服务费索赔吗?
不一定,取决于合同是否把数据安全、保密或违法处理数据列为独立责任。签约时应避免所有违约责任被一个过低的总额上限完全覆盖。
采购方需要保存哪些证据?
应保存合同及附件、服务工单、监控截图、故障通知、恢复记录、损失凭证和双方沟通邮件。没有证据,SLA指标即使写得很完整,也可能难以落地。
继续阅读